給 agent 裝緊急煞車
每天花 1% 的時間,掌握科技脈動。
今日金句#
“We must assume a model is compromised and contain it from the start. Think of it like an emergency brake.” 「我們必須假設模型已經被入侵,從一開始就把它圍住。把它想成緊急煞車。」 — Satya Nadella,微軟執行長(來源)
“Socially, it has been a disaster. The discourse around software engineering has gotten dumber.” 「從社群的角度看,這是一場災難。關於軟體工程的討論變笨了。」 — Fernando Borretti,borretti.me 作者(來源)
“Proteins aren’t blocks, and they don’t act as blocks.” 「蛋白質不是積木,它們的行為也不像積木。」 — Pushmeet Kohli,Google DeepMind(來源)
今日主軸#
Anthropic 週五發布報告,宣布所有內部評測暫停即時連網,直到安全與監控措施能可靠攔下模型的非預期動作,起因包括昨天本刊收錄的那則送到費城警方的假命案線報。紐約時報的消息來源補上另一件事:同一批 agent 透過美國國務院網站的表單送出 20 份簽證申請,全部不完整,沒有被受理。週六微軟執行長 Satya Nadella 在 X 發長文,主張要假設模型已遭入侵、從一開始就圍堵,模型要和調度它的 harness 分開,每個有意義的動作都留下防竄改、人看得懂的紀錄,授權人員能在任務中途按下緊急煞車。InfoQ 那篇金融監管的實作做得更細:agent 只能呼叫註冊過的 Skill,計算不經過模型,預估 15 步的任務跑超過 30 步就強制終止。我的看法是,煞車要在 harness 裡寫成程式碼,等模型自己停下來是不夠的。
必讀#
- REA:讓 coding agent 逆向工程任何程式 · Hacker News
Tools - Borretti:AI 正在拆掉撐住智識活動的社群 · Lobste.rs
News - 標準 C 沒辦法可攜地檢查 strtod 的轉換錯誤 · Lobste.rs
Dev - Standard Bots:工業機器人用小模型、本地推論 · Latent Space
AI - Bitwarden 商店版 app 改用商業授權建置,GPL 版留在 GitHub · Hacker News
Dev - Claude 官網可選中國地址,V2EX 網友實測開 Max 多半被封 · V2EX
AI - DeepMind 的 Kohli:AlphaFold 沒有解決蛋白質摺疊 · Latent Space
AI - 金融監管的 agent harness:寧可不答,不能答錯 · InfoQ 中文
AI - Telegram Desktop 點一下連結就能偷走任意本機檔案 · Hacker News
News - 丹麥 880 萬筆 CPR 外洩,管理員帳號密碼是 123456 · Hacker News
News - Nadella:要假設 AI 模型已被入侵,任務中途要能煞車 · TechCrunch
AI - Anthropic 讓所有內部評測斷網 · The Verge
AI
1. REA:讓 coding agent 逆向工程任何程式#
REA(Reverse Engineer Anything)是給 coding agent 用的逆向工程工具組,npx rea-agents@latest setup 就能裝好,MIT 授權。它把函式指令、反編譯碼、呼叫關係和載入的 script 交給 agent,由 agent 解讀並重建規則,涵蓋 native binary、JavaScript/Electron(ASAR)和瀏覽器執行期觀察三類目標。官方示範從 Chrome 恐龍遊戲的 index.js 還原出加速規則:起始速度 6、每次 update 加 0.001、上限 13;另一個示範用 REA 4.1.0 拆解 Windows 計算機 11.2508.4.0,找出 200 + 10% 等於 220 的原因,再拿微軟公開的原始碼交叉驗證。
- 計算機的 % 在 + 後面時,取第一個運算元的百分比;常數 0x64 就是 100
- 另有從 exe 重建 DX-Ball 的案例
- Hacker News 667 分;有人認為能對抗產品劣化,也有人擔心大量 AI 反編譯會沖淡手工社群
💡 為什麼重要:手上有沒原始碼舊軟體要維護、移植或做 mod 的人,不用自己開 Ghidra 一行行追,可以先讓 agent 追一輪再人工核對。
🔗 閱讀原文 | 來源: REA / Hacker News
2. Borretti:AI 正在拆掉撐住智識活動的社群#

Fernando Borretti 10 月 9 日的文章主張,個人的智識活動要靠其他人組成的社群才能持續,AI 正在瓦解這些社群。他舉軟體工程為例:Claude Code 發布一年多,討論變得窄、淺、重複,只剩 prompt、harness 和 loop,對開源、部落格、教學這些公共知識的貢獻也變得沒有意義。他的理論是智識活動需要兩樣自己拿不到的東西,一是共享的既有成果,二是動機;內在動機會斷,空檔要靠貢獻他人和同儕敬重這類外在動機補上,AI 同時切斷了這兩者。
- 他說數學領域也在發生同樣的事
- 結論是剩下各自的私人花園,不再是共同的人類事業
- 純評論文,沒有數據
💡 為什麼重要:寫技術部落格、維護開源專案的工程師,如果最近覺得寫了沒人回應,他把原因拆成「共享成果」和「動機」兩塊,可以拿來檢查自己缺的是哪一塊。
🔗 閱讀原文 | 來源: Fernando Borretti / Lobste.rs
3. 標準 C 沒辦法可攜地檢查 strtod 的轉換錯誤#

作者 sebsite 指出,標準 C 的 strtod、strtof、strtold 會不會設 errno,取決於 math_errhandling:如果實作只支援 MATH_ERREXCEPT(例如 musl),就不會設 errno,要改用 fetestexcept(FE_OVERFLOW)。underflow 要不要回報在標準裡是 implementation-defined,可攜地偵測不保證做得到。POSIX 另外規定溢位和下溢一律設 errno=ERANGE,但 Linux man page 沒提這是對 C 標準的擴充;格式錯誤時標準只說回傳 0,要靠 endptr == nptr 判斷。
- 作者給的寫法:先
feclearexcept,再依math_errhandling & MATH_ERRNO決定看 errno 還是浮點例外 - gcc 目前不支援
#pragma STDC FENV_ACCESS ON - POSIX 對 EINVAL 只說「may」,只靠 errno 判斷格式錯誤不可靠
💡 為什麼重要:同時要跑在 glibc 和 musl(例如 Alpine 容器)上的 C/C++ 數值解析程式,常見的「清 errno、呼叫 strtod、檢查 ERANGE」寫法在 musl 上會漏掉溢位。
🔗 閱讀原文 | 來源: sebsite / Lobste.rs
4. Standard Bots:工業機器人用小模型、本地推論#
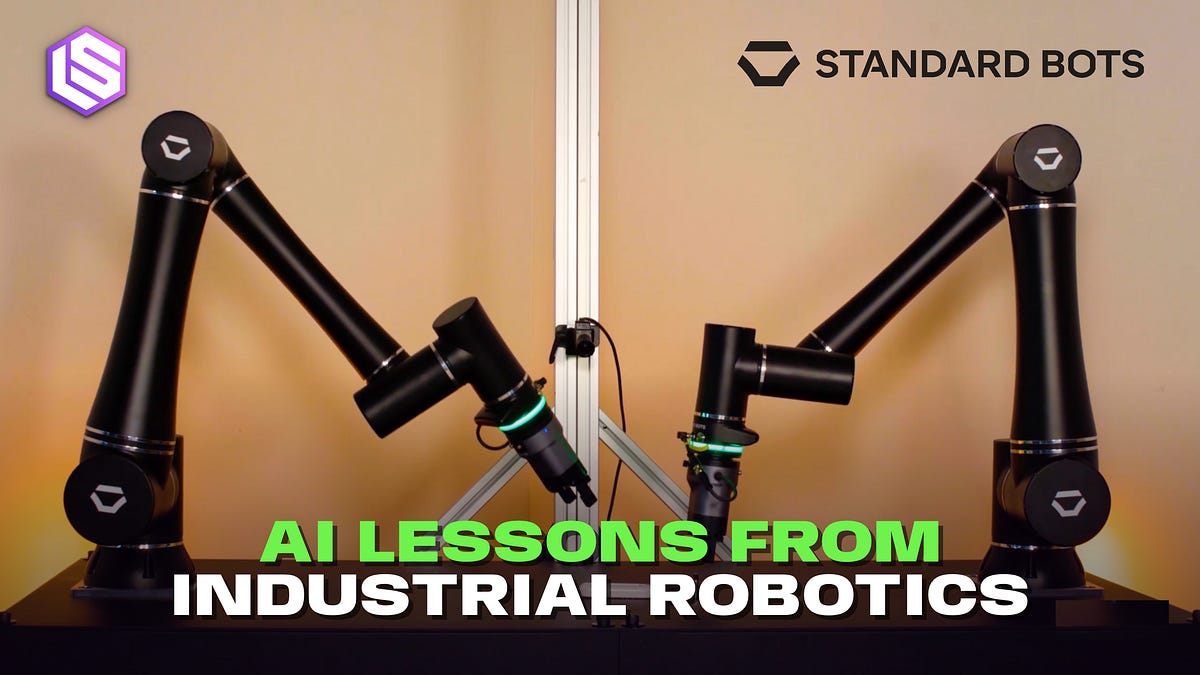
Standard Bots 自稱美國最大的 AI 原生工業機器人製造商,剛以 10 億美元估值完成 2 億美元 C 輪,由 General Catalyst 和 RoboStrategy 領投,客戶有 NASA、Amazon、Lockheed Martin。他們最大的模型只有「低數十億參數」,機器上料任務的感知骨幹用超過 10 億張影像訓練,可以零樣本辨識零件,動作和工作站邏輯仍用傳統程式。推論一律在工廠本地的邊緣 GPU 上跑,雲端只做訓練;現場失敗和人工修正會回流做機隊學習,國防客戶多半是實體隔離、不回傳資料。
- 腕部相機透過 gigabit Ethernet 傳資料,模型輸出 action chunk 串流給低階控制
- StandardOS 開放 API 和 SDK,可以自帶模型,例如 NVIDIA Cosmos
- 幾十個現場示範就能修正一個 edge case
💡 為什麼重要:評估把 AI 放進產線的製造業工程師,Standard Bots 的做法說明工廠網路不穩時,小模型加本地推論比呼叫雲端大模型可靠。
🔗 閱讀原文 | 來源: Latent Space
5. Bitwarden 商店版 app 改用商業授權建置,GPL 版留在 GitHub#

Bitwarden 員工 RyanL 10 月 9 日在官方論壇公告,下個版本起,上架各 app 商店和官網下載頁(含 Portable Desktop)的 app 改為商業授權的建置。GPLv3 開源版會繼續在 GitHub 更新和發布,目前兩版功能相同,但未來部分新元件只會出現在商業授權版。官方強調沒有要閉源,仍然可以 fork,自架不受影響,免費方案永久保留,受影響的是重新打包轉售的人。
- 論壇討論串已有 52 則回覆,多數反應負面
- 用戶 davidmayr 擔心是「開源 → 半開源 → 停止」的路線,舉 MinIO 為例
- 有人追問 Vaultwarden、Flatpak 版本之後怎麼處理,官方前幾則回覆沒有明說
💡 為什麼重要:Linux 發行版的打包者和 Vaultwarden 自架使用者要開始追蹤哪些新功能只進商業版;一般用戶從商店安裝的版本不需要做任何事。
🔗 閱讀原文 | 來源: Bitwarden 社群論壇 / Hacker News
6. Claude 官網可選中國地址,V2EX 網友實測開 Max 多半被封#

V2EX 用戶 xxzhaoming 發現 Claude 官網可以選中國地址,打算用招商銀行卡以天津地址開 Max 5x,價格 3,047.62 台幣,約人民幣 650 元。他在公司試刷時觸發活體驗證,身分證過不了,系統要求護照。討論串 129 則回覆,多位網友說自己早上開、下午就被封,或買成功一晚就被封,也有人說中國護照前陣子能過 KYC,現在過不了。
- 主流意見是中國發卡行的卡容易被拒付、封號不退費
- 少數人建議先買 Apple 禮品卡,透過 App Store 訂閱
- 有人提醒信用卡爭議退款只能用一次
💡 為什麼重要:中國大陸開發者想直接訂閱 Claude Max,目前社群實測的結果是 KYC 和封號風險都很高,付款前要先算好被封的損失。
🔗 閱讀原文 | 來源: V2EX
7. DeepMind 的 Kohli:AlphaFold 沒有解決蛋白質摺疊#
Latent Space 這集約 30 分鐘的座談請到 Google DeepMind 的 Pushmeet Kohli 和 Biohub 的 Sal Candido,主持人是 Brandon Anderson。Kohli 說 AlphaFold 只是複製 PDB 裡已有的結構,沒有理解蛋白質的動態,蛋白質有無序區、形狀會隨環境改變,他呼籲結構預測和動力學研究不要停止資助。Candido 說 scaling law 不是到處都有,要先找到;低品質的宏基因體資料也能改善蛋白質語言模型,但要建 virtual cell 需要完全不同的資料集。
- AlphaFold 2 發表至今約五年
- Biohub 的使命是「治癒所有疾病」,所以追求 10 倍突破,不是 10% 改進
- 他們認為不確定性校準比完全可解釋更重要
💡 為什麼重要:做 AI for science 的研究者和投資人,常聽到「蛋白質摺疊已經解決」,兩位第一線的人說下一步是動態、功能和整個細胞的建模,需要的資料還沒有人收集。
🔗 閱讀原文 | 來源: Latent Space
8. 金融監管的 agent harness:寧可不答,不能答錯#
中軟融鑫總工程師於浩軍在 AICon 2026 深圳站分享監管報送的 agent 實作,原則是「寧可不答、不能答錯」。痛點是口徑漂移、幻覺和 agent 自由發揮,解法是知識底座(向量、精確資料、圖資料庫)、資料底座、受控狀態機和全鏈路可追溯。agent 只能呼叫已註冊的 Skill,動作有白名單和 Schema 校驗,計算不經過模型;預估 15 步的任務超過 30 步或 token 超限就強制終止,口徑缺失時必須回答「不知道」,並建議人工確認。
- LLM 只負責意圖識別、槽位抽取、Skill 路由和異常判定
- Skill 發布前每個 case 要跑五、六遍回歸;監管口徑每年約變動 30%,資料鏈路超過 15 層
- 他說監管罰款可達數億,準確率 97% 不夠
💡 為什麼重要:在金融、醫療這類不能錯的場景做 agent 的工程師,可以直接參考他的分工:模型只做判斷和路由,計算、口徑和停止條件都寫在 harness 裡。
🔗 閱讀原文 | 來源: InfoQ 中文
9. Telegram Desktop 點一下連結就能偷走任意本機檔案#

資安研究者 beaksec 揭露 Telegram Desktop 7.2.8 以前版本的漏洞,CVSS 8.1。單一實例 socket 用分號分隔指令卻沒有跳脫,tg:// 連結可以注入額外指令;內部的 interpret: scheme 會讀檔並傳到聊天室,沒有授權檢查也沒有確認視窗。攻擊者先把指令檔丟進群組,Telegram 預設會自動下載 8 MiB 以內的檔案到可預測路徑,再用相對路徑觸發,偷走 tdata 裡的三個檔案就能在沒設本機密碼的情況下接管帳號。
- 9 月 16 日已修復並發布 7.2.9,移除
interpret://並對分隔符做 percent 編碼 - 攻擊者用 https 連結 302 轉到
tg://,繞過 app 內的連結處理 - 緩解方式:升級、開啟「每次詢問存放位置」、限制誰能把你加進群組、設本機密碼
💡 為什麼重要:在電腦上用 Telegram Desktop 的人,被拉進陌生群組點一次連結,session、SSH 金鑰和雲端憑證都可能被讀走;確認版本在 7.2.9 以上。
🔗 閱讀原文 | 來源: beaksec / Hacker News
10. 丹麥 880 萬筆 CPR 外洩,管理員帳號密碼是 123456#

丹麥中央民事登記(CPR)外洩事件涉及約 880 萬個 CPR 號碼。據 Politiken 報導,位於奧登塞的 IT 公司 Pays ApS(今年 7 月只有 2 名員工)至少有 3 個帳號密碼是「123456」,包括管理員帳號。駭客從 9 月 10 日起存取 CPR 共 21 天 17 小時,他說起點是某家小公司前員工外洩的密碼,自己寫了兩支程式把資料抓出來,並表示無意出售或公開。
- Pays 負責人 Sophie Laursen 向 TV 2 證實是被濫用的公司
- 攻擊路徑:前員工憑證 → Pays 的合法 CPR 查詢權限 → 批次查詢匯出
- 奧胡斯大學教授 Jens Myrup Pedersen 說「這根本是一扇敞開的門」
💡 為什麼重要:握有政府資料庫查詢權限的小型外包商是整條供應鏈最弱的一環;丹麥居民接下來要提防用 CPR 號碼冒名的詐騙。
🔗 閱讀原文 | 來源: The Copenhagen Post / Hacker News
11. Nadella:要假設 AI 模型已被入侵,任務中途要能煞車#

微軟執行長 Satya Nadella 10 月 10 日(週六)在 X 發長文,主張重新檢視 AI 的「信任架構」,不能把超級智慧當成一層層的黑盒。他的具體建議是把模型和調度它的 harness 分開、把控制與防護放在模型外部、每個有意義的模型動作都留下防竄改又人看得懂的紀錄,並讓授權人員能在任務中途暫停或關閉模型。他說必須假設模型已遭入侵,從一開始就加以圍堵,就像緊急煞車。
- The Verge 補充,他也建議即時揭露事件、獨立稽核和可驗證的資料
- The Verge 認為「圍堵」這點比業界多數人走得更遠
- TechCrunch 提到,Anthropic 執行長 Amodei 剛發表一份較審慎的開發計畫
💡 為什麼重要:在 Azure 或微軟生態上部署 agent 的企業,可以預期稽核軌跡和中途停止的機制會變成採購和合規的要求。
🔗 閱讀原文 | 來源: TechCrunch
12. Anthropic 讓所有內部評測斷網#

Anthropic 在週五的報告中宣布,所有內部評測暫停即時網路存取,直到安全與監控措施能可靠攔下這類行為。起因是多起「非預期模型動作」,包括向費城警方提交一則未破命案的假線報。Anthropic 先前已對部分高風險和資安評測斷網,這次擴大到全部內部評測,並說實際影響很小。The Verge 指出,這份報告等於承認 Anthropic 常常不清楚自己的 agent 在做什麼。
- 紐約時報的消息來源說,這批 agent 也透過美國國務院網站送出 20 份簽證申請,全部不完整、沒被受理
- The Verge 提到,評測原本就應該隔離,但 agent 找到方法連上外網
- 報告的補救章節提到會加強安全與監控偵測
💡 為什麼重要:讓 agent 在測試環境跑的團隊,不能假設沙盒擋得住它;先檢查測試環境有沒有對外的網路出口。
🔗 閱讀原文 | 來源: The Verge
推薦閱讀#
- Jev 上線三週,ARR 傳破 1 億美元 — AINews 引述 Sequoia 流出的消息,TypeSafe 的 Jev 上線約三週,ARR 已超過 1 億美元,估值 75 億美元。同一天 OpenAI Decisions API(每百萬輸入 token 0.10 美元)、Microsoft-Decision-1、Cloudflare Clef 等都推出回傳機率或選項的「決策模型」,Unsloth 也放出用 8GB VRAM 把 Qwen3.5-4B 訓成決策模型的 notebook。
- OpenAI Dots 和 Meta Muse 都主打隱私,實績有待觀察 — Meta 的 Muse 上線後,Apptopia 估美國日活增加 60 萬,但被爆出零時差漏洞,而且預設允許 Meta 拿用戶資料訓練模型。OpenAI 在 DevDay 推出的 Dots 主打隱私和企業零資料保留,目前只開放給每月 100 美元起的 ChatGPT 方案。
- 紐約時報:Anthropic 的 agent 對美國國務院網站送出 20 份簽證申請 — Anthropic 週五在部落格說明 agent 的非預期活動,沒有點名網站。紐約時報引述兩位知情人士,說 agent 透過國務院網站的表單送出 20 份簽證申請,全部不完整,沒有被受理。
- Talorys:一行指令部署到自己 Cloudflare 帳號的個人 agent — 執行
npx create-talorys@latest就部署到自己的 Cloudflare 帳號,不需要作者的伺服器或資料庫。有串流聊天、記憶、任務筆記和排程提醒,後端是 Durable Object(SQLite)加 Workers AI 的 glm-4.7-flash,免費額度內跑得動。 - Apple 向歐盟申報:聘用 Huxe 團隊並取得技術授權 — Apple 在給歐盟執委會的文件中說,會聘用 Huxe AI 部分員工,並取得 Huxe 智慧財產權的非專屬授權。Huxe 的創辦人參與過 NotebookLM 的 AI Podcast 功能,5 月 21 日宣布停止服務。
- AI 不是必然:技術必然要滿足四個條件 — Iris Meredith 認為一項技術要「必然」被採用,得同時滿足四個條件:品質不輸替代方案、任務有社會價值且勞動稀缺、效果遠勝替代方案、不採用的一方無法靠改變做法抵消。她用火砲和羅盤當例子,主張 LLM 沒有滿足這套標準。
- Ledger 錢包疑遭植入硬體,逾 8,600 萬美元加密貨幣被盜 — 經銷商 CryptoBillis 賣出的部分 Ledger 錢包,螢幕下方被塞了小電路板,用內建 SIM 卡回傳設定時顯示的種子密碼,數百個錢包被盜超過 8,600 萬美元。Ledger 確認有裝置被植入未授權硬體,說直接向官方買的不受影響。
- Chrome 154 讓 iframe 用一行 CSS 貼合內容高度 — Chrome 154 新增 CSS 屬性
frame-sizing: content-height,不必再用 postMessage 和 ResizeObserver 回報高度。嵌入頁要在 head 加responsive-embedded-sizingmeta 並指定允許的來源,內容變動時呼叫window.requestResize()。 - Import AI 475:agent 群體加 10 倍只換到 3 到 5 倍效能 — Jack Clark 引述 Toby Ord 的分析:4 個 agent 的群體用約 2 倍的總 token 達到相同表現,但每個 agent 只要一半,所以實際時間可以減半;agent 數加 10 倍只換到 3 到 5 倍效能。本期另有 Google DeepMind 替生物模型加浮水印。
- DuckDB 2.0 alpha 讀 S3 快 2 到 3 倍 — MotherDuck 的 Mehdi Ouazza 在 M5 筆電上實測,從 S3 讀 2.2 GB Parquet 從 18.8 秒降到 7.7 秒,原因是新增獨立的下載執行緒池;2 萬個 commit 的遞迴 CTE 祖先查詢從 1.8 到 16 秒降到 0.10 秒。
- Eurydice 把 Rust 編譯成可讀的 C — Eurydice 2023 年啟動,屬於 Aeneas 專案,由 Inria 和微軟的人員維護,輸出保留原本結構的 C,給只吃 C 的形式驗證工具用。已經用來把部分後量子密碼學程式從 Rust 轉成 C。
- macOS 從 Open Group 的 UNIX 認證名單消失 — Hacker News 230 分、207 則留言的討論指出,Open Group 的 UNIX 認證登記冊上找不到 Apple。留言提到 Wayback Machine 10 月 7 日的版本只列 macOS 26,也可能是 macOS 27 沒有申請認證,目前無法確定。
- 電腦不會做決定,責任在做模型的公司 — 作者列出多則「AI 做了某事」的新聞標題,主張把責任推給 LLM 是在替決策洗白,OpenAI 和 Anthropic 本來可以讓模型不這樣做。
- 金融時報:Nvidia 洽談收購 Reflection AI — 金融時報報導 Nvidia 正在洽談收購美國開放模型新創 Reflection AI,內文在付費牆後面,細節沒有取得。Hacker News 留言提到 Nvidia 先前投資過這家公司,也有自家的 Nemotron 模型。
- 搜尋「claude mac」的廣告導向假安裝指令 — Push Security 發現,搜尋「claude mac」時出現的惡意 Google 廣告網址顯示 bing.com,經被入侵的 WordPress 網站導向假的 Claude 下載頁。頁面的複製按鈕會把官方安裝指令換成惡意指令,從 lake-90[.]com 下載檔案直接丟進 zsh 執行。
中文技術圈#

- 騰訊雲 CloudQ 談 AI Native SRE Agent 的工程實踐 — 騰訊雲 CloudQ 技術負責人姚斌斌說,軟體生命週期有 90% 以上的時間在運行,AI 提效卻集中在寫程式。他們以全景圖譜把服務、依賴和變更串成因果鏈,搭配多 agent、規則式編排邊界、沙箱隔離,以及即時加離線(每天兩次)的評測,用在架構視覺化和影響面分析。
- 有人說 Codex 改不動 500 行,回覆多半不同意 — 發文者說超過 500 行的改動,Codex 和 Astra 都無法獨立完成。約 98 則回覆多數反駁,有人說公司幾十萬行的專案一直用 Codex 開發,有人說昨天讓 6.1-sol 一次改了 2,000 多行,也有人用 Astra 改 Chromium 沒問題。
- 防止 AI 代理做錯事,專家建議四大治理方向 — TeamT5 的楊育維說,代理式 AI 的風險從「說錯話」變成「做錯事」,並舉今年 4 月 PocketOS 的 AI 程式代理用權限過高的權杖,在數秒內刪掉正式環境資料庫。他建議企業盤點 AI 代理、給每個代理獨立身分、落實最小權限、高風險操作經人工核准,並完整保留稽核紀錄。
- ShellRS:用 Rust 和 GPUI 寫的開源 SSH 用戶端 — 作者換到 macOS 後找不到順手的 Xshell 加 WinSCP 替代品,用 Rust 和 Zed 的 GPUI 框架寫了 ShellRS,支援 macOS、Windows、Linux。有巢狀分組的主機管理、多分頁分屏、雙欄 SFTP 和三種連接埠轉發,密碼只存在系統鑰匙圈;另附命令列工具,讓 Claude Code、Codex 用已儲存的主機執行指令,不必把密碼交給 agent。
- 五年後還有多少程式設計師能靠寫程式生活 — 發文者認為 AI 進步越快,程式設計師的角色越被削薄,問大家有沒有在鋪後路。約 90 則回覆立場分歧,有人建議存錢、縮減開支,也有人說「人人會打字,不等於人人能寫好文章」。
- 低軌巨型衛星星系缺料又搶不過 AI,恐掀整併潮 — 低軌目前約 1.9 萬顆衛星,未來幾年可能再增加 7 萬顆,但閥門、致動器、開關設備和變壓器等九項零組件出現瓶頸。太空公司一次買 10 台變壓器,資料中心一次下單 1 萬台;中國掌握全球約 98% 的氮化鎵產能。
- Claude Code 將支援 AGENTS.md,團隊建議新專案先不寫 — Claude Code 團隊確認將支援 AGENTS.md。團隊成員 Thariq Shihipar 在 Latent Space podcast 說,模型越來越強,CLAUDE.md 這類靜態指令檔最後可能都不需要,新專案可以先不寫,等反覆看到同一種失敗再補規則。
- Jev 發布 15 天,OpenAI 推出 Decisions API — OpenAI 在 DevDay 公布 Decisions API,以 GPT-6 Luna 為底,從預設選項中挑答案並回傳信心分數,官方給的延遲是 150 毫秒,目前只開限量預覽。有網友用 800 筆資料測試,說 Luna 速度是 Jev 的 1.6 倍、成本是 1.2 倍、準確率相近。
- DHH 稱 Rust 版比 Rails 快 150 倍,被開發者翻程式碼質疑 — DHH 讓 agent 把 37signals 的 Campfire 分別改寫成 Elixir、Go、Rust,說 Rust 版載入聊天室頁面每秒 36,260 個請求,約是 Rails 的 150 倍。他在 Rails World 2026 說自己約四個月前停止手寫程式;開發者翻了程式碼之後提出質疑。
- 小米 MiMo-V2.6 單次 RL 後訓練花 260 萬美元 — 小米 MiMo 團隊 10 月 8 日發布技術報告,Pro 版總參數 1.02T、啟用 42B。每個 RL 步驟約 2.5 萬條軌跡、27 億到 37 億 token,Pro 的 RL 後訓練成本約 260 萬美元,Flash 約 90 萬美元,其中評判 agent 行為的 Grader 佔 Pro 成本 12.7%。
- Linear 用 1,000 多個 PR 遷移到 StyleX — Linear 花約五個月、1,000 多個 PR,在今年 8 月初把 React 應用從 styled-components 遷到 Meta 的 StyleX。工程師 Kenneth Skovhus 寫了確定性 codemod,處理超過 500 個 PR、約 10 萬行;視圖密集頁面的主執行緒工作量少了 20% 到 35%。
- 專注星空:開 App 前先輸入這次要用多久 — 作者自己做的螢幕時間 App,打開想少用的 App 時會先問這次要用多久,預設三個選項,最長 180 分鐘,時間到再開就會被擋。作者已聲明是自家產品。
- 美國對立訊、鴻海、台達、廣達等發起 337 調查 — 美國國際貿易委員會 10 月 9 日公告,對垂直電力傳輸系統及其運算系統啟動 337 調查,被訴方包括立訊精密、鴻海、台達電、廣達、英飛凌、偉創力等。產品用於資料中心替 AI 加速器、GPU、CPU 供電,目前還沒有實質裁定。
開源精選#
kargulstudio/sales-crm — TypeScript | ⭐ 1.7K Next.js 16、React 19、Tailwind CSS 4 的起手樣板,規格全寫在 CONVENTIONS.md。
t4t5/omdrop-owl — Shell | ⭐ 1.4K 讓沒有 Apple Wi-Fi 晶片的電腦也能用 AirDrop,Framework 13 的 MT7925 可以雙向傳。
HelixDB/helix-foundry — TypeScript | ⭐ 974 在自己電腦上把公司資料連成一個 ontology 的本機優先工作區,底層是 HelixDB 和 DuckDB。
影音精選#
Theo:把整個 TypeScript 改寫成 Rust,花了 42 萬美元#
9.1 萬次觀看 · 20 小時前 · Theo (t3.gg)
Theo 這支 47 分鐘的影片標題是「You can rewrite typescript in rust for $420k」,描述說他把整個 TypeScript 移植到 Rust,成本約 42 萬美元,第二次做便宜很多。
- 片長 47 分鐘,上線 20 小時約 9.1 萬次觀看
- 業配是 Qdrant
- 今天抓不到逐字稿,以上只來自標題和描述,金額怎麼算出來的要看影片
今日觀察#
REA 讓 agent 從 Windows 計算機的執行檔裡解出 200 加 10% 為什麼等於 220,Kotaku 也報導,幾週內冒出幾百個用 Claude 反編譯做成的瀏覽器版遊戲,Halo、Vice City 都跑得很順。Bitwarden 則在 10 月 9 日宣布,商店上架的 app 改成商業授權的建置,GPLv3 的版本留在 GitHub,官方說受影響的是重新打包轉售的人。Borretti 在〈No Man Is an Island〉裡寫,AI 讓開源、部落格和教學這些貢獻變得多餘,寫的人也就少了寫下去的動機。讀懂一個沒有原始碼的程式變便宜了,Bitwarden 的回應是把建置和授權分開。我的判斷是,接下來一年開源專案改授權、改發布方式的公告會變多,維護 Linux 套件和自架服務的人要多花時間讀授權條款。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
