AI 信任落差
Terminal-Bench 從 10.3% 跳到 70.6%,同一天卻有工程師公開宣布徹底離開 AI 產業
每天花 1% 的時間,掌握科技脈動。
今日金句#
“There is no worthwhile career in AI-anything.” 「AI 相關的職涯,沒有一份值得做。」 — David Bushell, Web 前端開發者 (來源)
“LLMs are good at finding vulnerabilities but struggle at estimating severity.” 「LLM 擅長找出漏洞,卻不擅長判斷嚴重程度。」 — Kevin Stubbings, GitHub Security Lab 研究員 (來源)
“If they prove me wrong by adding these safety mechanisms, I’ll be thrilled to be debunked.” 「如果哪家公司真的把這些安全機制都做出來證明我錯了,我會很樂意被打臉。」 — Glyph, 軟體架構師 (來源)
今日主軸:能力跳升與信任崩塌,同一天發生#
今天最大的張力不在「AI 有多強」,而在「AI 值不值得信任」這件事上,正反兩方的證據同一天全部擺上桌。Anthropic 發布 Sonnet 5.5,Terminal-Bench 4.0 分數從 Sonnet 5 的 10.3% 直接跳到 70.6%,是實打實的能力躍進;同一天 GitHub Security Lab 用開源 AI agent 抓出 24 個 Android 真實漏洞,證明這套工具在找問題上真的管用。但研究員自己也承認,AI「找得到漏洞,卻判斷不出嚴重程度」。與此同時,軟體架構師 glyph 寫了一篇檢查清單式的文章,直接說現在大多數 AI 產品「本質上是一場騙局」,因為沒有人把「這答案可能是錯的」做成第一線功能;前端工程師 David Bushell 乾脆整個放棄,把自己往後的所有案子都標成「百分之百人工」。同一天有真本事、有真漏洞、也有真的憤怒,AI 這個產業的能力曲線跟信任曲線,現在走的完全不是同一個方向。
必讀#
- 為什麼 Lisp 這麼難讀?認知科學給出答案 — Lobste.rs
Dev - 資深前端工程師公開拒絕整個 AI 產業 — Lobste.rs
Dev - Claude Sonnet 5.5 發布:Terminal-Bench 從 10.3% 跳到 70.6% — Hacker News
AI - 諷刺網站《Windows 11½》爆紅 — Hacker News
News - 軟體架構師開清單:現在的 AI 產品本質上是一場騙局 — Lobste.rs
AI - 研究員靠 DNS 劫持 PS5 直播串流 — Lobste.rs
Dev - GitHub 用開源 AI 資安 agent,抓出 24 個 Android 真實漏洞 — GitHub Blog
Tools - PostHog 做多人協作 AI 的心得:聊天室介面才是真正的瓶頸 — PostHog
Product - Simon Willison 實測 Sonnet 5.5:免費版現在更能打 — Simon Willison
AI - OpenAI 資安研究員:AI 能力跳躍的速度,防禦文化跟不上 — Simon Willison
AI - Fortinet 第三季推出高階防火牆 FortiGate 1200G — iThome
News - Cloudflare 開源 Forge:自動產生 SDK、CLI、文件的生成管線 — Cloudflare Blog
Tools
1. 為什麼 Lisp 這麼難讀?認知科學給出答案#

這篇文章不是在吵「Lisp 好不好」的老問題,而是從認知科學角度拆解為什麼多數人覺得 Lisp 的括號堆疊難讀。作者指出,人類的視覺格式塔法則偏好「靠近的東西彼此相關」,但 Lisp 的前綴寫法反而把該配對的括號拉得更遠;加上人類工作記憶一次只能撐住 3 到 5 件事,Lisp 常見的深層右巢狀結構會逼你要嘛硬記住外層呼叫、要嘛整段反著讀。更麻煩的是,函數式 Lisp 的閱讀順序常常跟執行順序相反,你最後讀到的那段,其實是最先被執行的。
- 前綴記法讓該配對的括號被拉遠,違反視覺鄰近原則
- 人類工作記憶只能同時處理 3-5 件事,深層右巢狀結構直接超載
- Lisp 的閱讀順序常與執行順序相反,這是 C 系語言沒有的問題
💡 為什麼重要:語言設計者能從這篇文章得到具體、可驗證的設計原則:把相關符號放近、控制巢狀深度、讓閱讀順序貼近求值順序,不是繼續把可讀性當成品味問題。
🔗 閱讀原文 | 來源: Lobste.rs
2. 資深前端工程師公開拒絕整個 AI 產業#

前端開發者 David Bushell 做了十幾年網頁開發,這篇文章裡他把自己的專業政策從「有限度使用 AI」直接改成「徹底拒絕」,往後所有案子都標註「百分之百人工撰寫」。他寫下這幾年親眼看到的循環:同事對 AI 從一開始的期待,走到後來要嘛離開這行、要嘛心裡已經放棄只是還在上班。他的批評很直接,認為整個 AI 產業的敘事是由資本堆出來的炒作,跟對使用者有價值的技術進步是兩件事。
- 從「限制使用」升級為「完全拒絕」,並公開標註作品為純人工
- 記錄開發者對 AI 從期待到倦怠、乃至離職的循環
- 明確定調:AI 產業的驅動力是資本敘事,不是技術本質
💡 為什麼重要:在 AI 採用壓力最大的時候,仍有資深工程師選擇公開、徹底地說不,這是職場現象的第一手記錄,反映業界對 AI 疲勞與倫理疑慮正在浮上檯面,不只是網路上的抱怨。
🔗 閱讀原文 | 來源: Lobste.rs
3. Claude Sonnet 5.5 發布:Terminal-Bench 從 10.3% 跳到 70.6%#
Anthropic 今天發布 Sonnet 5.5,官方說法是「速度快 30% 以上、成本最多省 30%」,價格維持跟 Sonnet 5 一樣(每百萬 token 輸入 2 美元、輸出 10 美元)。最亮眼的數字是 Terminal-Bench 4.0 這項編程任務評測,從上一代的 10.3% 直接跳到 70.6%;OSWorld 2.1 也拿到 80.1%。它同時是第一個只靠螢幕截圖就能完整破關《Pokémon Red》的 Sonnet 系列模型,代表長任務規劃能力有明顯進步。安全性方面也把原本只有 Opus 才有的資安防護、生物安全防護下放到這個中階模型。
- Terminal-Bench 4.0 評分從 10.3% 大幅跳到 70.6%
- 價格不變,速度快 3 成、成本省 3 成
- 首度支援只靠截圖破關 Pokémon Red 的長任務規劃
💡 為什麼重要:現在免費版 claude.ai 用的就是 Sonnet 5.5,等於 Anthropic 把中階模型的能力線大幅拉高,直接影響一般用戶感受到的免費 AI 體驗品質,也讓成本敏感的開發者有更划算的選擇。
🔗 閱讀原文 | 來源: Hacker News
4. 諷刺網站《Windows 11½》爆紅#
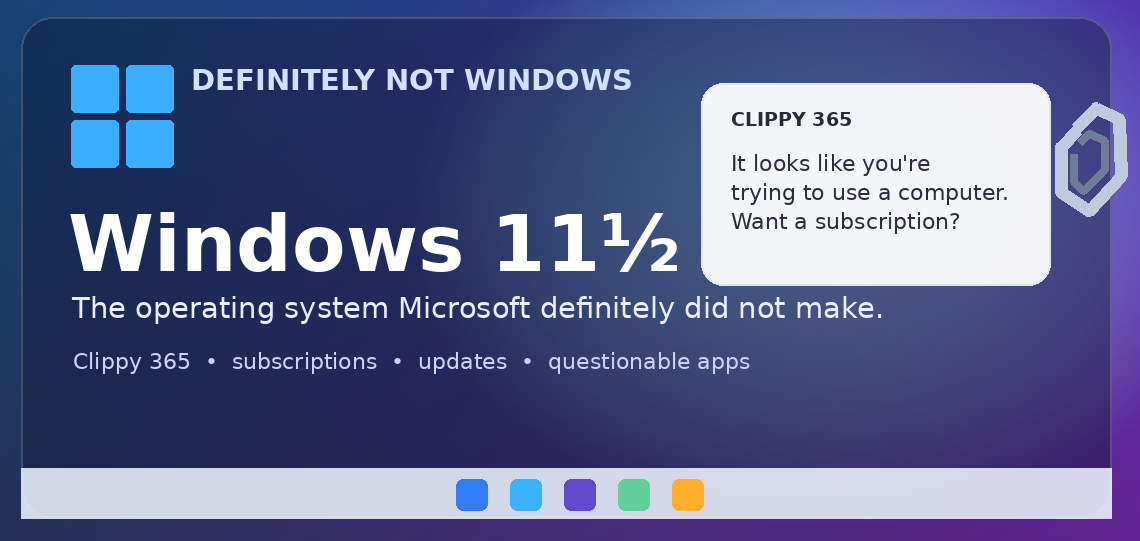
這是一個惡搞 Windows 11 的假網站,把「每個功能都要另外收費」的趨勢誇張化到極致:計算機要訂閱、文書編輯要訂閱,連 Clippy 都復活變成月費 6.99 美元的「Clippy 365」。網站裡塞滿了強迫升級提示、干擾式更新視窗,還有故意讓使用者很難不用預設瀏覽器的設計。它會紅不是因為多好笑,而是因為現實已經荒謬到只要稍微誇張一點,就能寫成諷刺文,讀者很難分清楚哪句是玩笑、哪句已經是廠商真的在做的事。
- 把訂閱制、AI 功能塞爆、更新騷擾等現實趨勢誇張化成一個惡搞網站
- Clippy 復活變成訂閱制吉祥物,是最大笑點也是最尖銳的諷刺
- 走紅本身反映使用者對軟體訂閱疲勞已經到一個臨界點
💡 為什麼重要:當諷刺作品精準到讓人分不清真假,通常代表這個產業的實際做法已經越界;這是消費者對訂閱疲勞情緒的一次公開集氣。
🔗 閱讀原文 | 來源: Hacker News
5. 軟體架構師開清單:現在的 AI 產品本質上是一場騙局#

作者 glyph 直接主張現在多數 AI 產品「本質上是一場騙局」。理由是沒有任何一個把「這個答案可能是錯的」做成第一線功能,反而鼓勵使用者信任不可靠的輸出。他列出七個「認真的 AI 產品」應該具備的條件:把查核錯誤的功能做得跟主功能一樣顯眼、完整揭露引用來源、拿掉擬人化語氣跟道歉、針對任務設計專屬介面而不是純自然語言對話、清楚標示哪些內容是檢索來的哪些是生成的、把溫度參數等設定公開讓使用者能重現與測試、agentic coding 要有沙盒隔離跟強制人工審核。他甚至說如果哪家公司真的把這些都做出來,他很樂意被打臉。
- 提出七項「認真 AI 產品」的具體檢查清單,從錯誤揭露到沙盒隔離
- 核心主張:現在的 AI 產品因為缺乏驗證機制,整體價值可能是負的
- 公開下戰帖:做出這些功能來證明他錯了
💡 為什麼重要:「AI 產品該長什麼樣子」從抽象的信任討論,被這份清單變成一份可以直接拿去對照產品待辦事項的規格書,對正在做 AI 產品的團隊來說是少見的、具體到可以逐條檢查的批評。
🔗 閱讀原文 | 來源: Lobste.rs
6. 研究員靠 DNS 劫持 PS5 直播串流#

研究員 Yash Garg 發現 PS5 連到 Twitch 的直播串流完全仰賴 DNS 解析,且真正傳輸影音的 RTMP 連線走的是沒加密的 1935 埠、沒有做憑證綁定。只要能控制區網 DHCP、把 DNS 導向自己架的伺服器,就能讓 PS5 把整段直播串流送到你手上的機器。不需要破解主機,也不需要竊取帳密,全程只利用主機對網路層 DNS 回應的盲目信任。
- PS5 每次連 Twitch 都重新查 DNS,且沒有把 IP 寫死
- RTMP 傳輸走明碼、沒有憑證綁定,攻擊者能直接架假伺服器接手
- 全程不需要破解主機或竊取帳密,只需要控制網路層 DNS
💡 為什麼重要:遊戲主機這類串流裝置在設計上普遍偏好「方便」而犧牲「安全」,PS5 的案例揭露了這個通病,對還在用類似架構的其他主機或機上盒來說是提前示警。
🔗 閱讀原文 | 來源: Lobste.rs
7. GitHub 用開源 AI 資安 agent,抓出 24 個 Android 真實漏洞#
GitHub Security Lab 用自家開源的 AI taskflow agent 對 Android app 做資安稽核,找出 24 個真實漏洞,包括 OsmAnd 的位置追蹤漏洞跟 Wikipedia 透過 deeplink hostname 解析瑕疵導致的帳號劫持。做法是搭配「嚴格提示+重複執行」抓明顯漏洞,再用「寬鬆提示」讓 AI 自由發揮找出更有創意的攻擊路徑,中型專案的稽核大約跑 1-2 小時。研究員也坦承,LLM 擅長找漏洞,但不擅長判斷這些漏洞到底有多嚴重。
- 24 個真實漏洞,涵蓋 OsmAnd 定位追蹤、Wikipedia 帳號劫持
- 嚴格提示抓明顯問題、寬鬆提示讓 AI 自由發揮,兩種策略互補
- 明確承認 AI 找得到漏洞但判斷不出嚴重程度,仍需要人工把關
💡 為什麼重要:這是少數公開、有實際成果佐證的 AI 資安應用案例,同時誠實揭露了目前 AI 資安工具最大的短板:找問題容易,判斷優先順序難。
🔗 閱讀原文 | 來源: GitHub Blog
8. PostHog 做多人協作 AI 的心得:聊天室介面才是真正的瓶頸#
PostHog 團隊花了幾個月探索「多人協作型 AI」,發現關鍵問題不是模型能力,而是共享情境。兩個參加同場會議的隊友,如果各自記下稍微不同版本的目標定義,之後的工作就會悄悄分岔;有了 agent 之後,這種微小落差會被放大成完全不同的現實。他們也發現,真正的團隊協作其實發生在程式碼審查那個階段,而不是即時共同編碼;使用者也偏好先私下開始任務、確認方向後才搬進共享空間,這跟「AI 應該一開始就公開透明」的直覺剛好相反。
- 團隊協作的關鍵瓶頸是「共享情境」,不是模型能力
- 真正的協作發生在 code review 階段,不是即時共同編碼
- 使用者偏好先私下起頭、確定方向再搬進共享空間
💡 為什麼重要:與其把 AI 硬塞進 Slack 群組聊天,不如先搞清楚團隊實際協作的節奏跟結構,這篇心得對正在幫團隊導入 agent 的產品經理很實用。
🔗 閱讀原文 | 來源: PostHog
9. Simon Willison 實測 Sonnet 5.5:免費版現在更能打#
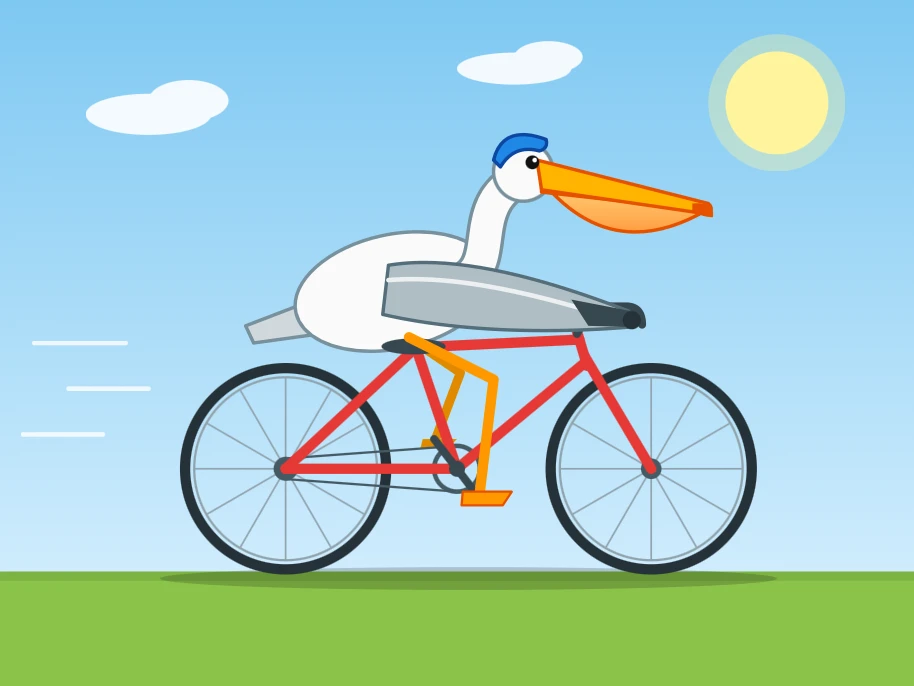
Simon Willison 用他一貫的「鵜鶘騎腳踏車」SVG 測試對 Sonnet 5.5 做實測,發現在「xhigh」思考強度下,5.74 美分、41 秒就能畫出一隻不錯的鵜鶘;但如果拉到最高思考強度,反而會卡在 12.8 萬 token 的思考裡然後失敗,付了 1.28 美元卻什麼都沒生出來,這跟 Opus 5.5 之前踩到的是同一個 bug。他特別點出,現在 claude.ai 免費版用的就是 Sonnet 5.5,而 ChatGPT 免費版用的是 Luna 5.6,代表 Anthropic 目前的免費方案能力明顯更強。
- 「xhigh」思考強度下 5.74 美分畫出好鵜鶘,但「max」強度反而燒光 token 沒有產出
- claude.ai 免費版已換成 Sonnet 5.5,勝過 ChatGPT 免費版用的 Luna 5.6
- Haiku 5.5 官方預告「未來幾週」上線
💡 為什麼重要:對一般開發者最實際的訊號是「免費就能用到的 AI 品質」出現明顯落差,這會直接影響輕度使用者選擇哪一家的免費工具當日常入口。
🔗 閱讀原文 | 來源: Simon Willison
10. OpenAI 資安研究員:AI 能力跳躍的速度,防禦文化跟不上#

這是一則被 Simon Willison 引用、已確認身分的 OpenAI Agent Security 研究員 @joedaroo 的貼文。他寫道,當 AI 模型在「網路攻擊」「群體協同」「論壇操弄」等能力上出現跳躍式進步時,公司內部的資安文化根本來不及跟上。資安不是裝好系統就結束,是要滲透進整個組織文化,而這種文化養成需要時間,能力跳躍的速度卻完全不等人。他呼籲每家公司都該自問:我的人員、系統、流程,準備好面對一次突然的 AI 能力跳躍了嗎?
- 明確點出「能力跳躍」而非「絕對能力」才是難以應對的風險
- 資安文化需要時間內化,跟不上模型能力的跳躍速度
- 呼籲企業建立事件應變、溝通與人員準備的預案
💡 為什麼重要:組織如果只做技術層的防護、不建立應變文化,遇到下一次能力跳躍時可能措手不及,這是少見的、來自模型公司內部安全團隊的第一手警訊。
🔗 閱讀原文 | 來源: Simon Willison
11. Fortinet 第三季推出高階防火牆 FortiGate 1200G#

Fortinet 預計今年第三季推出高階與資料中心等級的 FortiGate 1200G 系列防火牆,採用最新 FortiASIC 架構(NP7 與 CP10),威脅防護吞吐量號稱是同級競品的 1.8 倍,並支援 10GbE、25GbE、100GbE 等現代連線規格。硬體層面新增內建 HSM 的 FortiVault,提供竄改偵測與金鑰自動銷毀,搭配獨立頻外管理模組 FortiSentry 與加密記錄功能 Black Box。特別的是它支援 FortiSASE Outpost,能在企業本地端部署 SASE 存取點,適合沒有雲端存取點覆蓋的地區。
- FortiASIC NP7/CP10 架構,威脅防護吞吐量號稱競品的 1.8 倍
- 內建 HSM 的 FortiVault,具竄改偵測與金鑰自動銷毀
- 支援 FortiSASE Outpost,可在企業本地部署 SASE 存取點
💡 為什麼重要:對還沒有雲端存取點覆蓋的企業多據點來說,本地 SASE Outpost 是一個實際可行的過渡方案。
🔗 閱讀原文 | 來源: iThome
12. Cloudflare 開源 Forge:自動產生 SDK、CLI、文件的生成管線#

Cloudflare 內部要維護超過 3,500 個 API 操作,橫跨 Rust、Go、TypeScript、Python 四種語言,於是把自己用來產生 SDK 的工具 Forge 開源出來。它走 CI-first 設計,會在合併前自動產生 SDK、CLI 跟文件的預覽版本並標出差異。核心特色是「轉換器串接」:一個產出可以接到下一個產出,例如從 OpenAPI 規格產生 TypeScript SDK,再從 SDK 產生 CLI,最後再產生文件。它也能直接產生 MCP server、Zod schema、TanStack Query 綁定,等於讓 API 團隊能直接把自己的服務開放給 AI agent 生態系使用。
- 管理超過 3,500 個 API 操作,橫跨四種語言的規模是這個工具誕生的原因
- CI-first 設計,合併前就能看到 SDK/CLI/文件的預覽差異
- 可直接產生 MCP server,讓 API 團隊能無痛把服務開放給 AI agent 使用
💡 為什麼重要:管理上百個 API 操作、要橫跨多種語言的團隊,這套工具能大幅降低手動維護 SDK 的負擔;MCP server 產生能力也讓它直接搭上企業導入 AI agent 的浪潮。
🔗 閱讀原文 | 來源: Cloudflare Blog
推薦閱讀#
- 老信件曝光:比爾蓋茲當年也被自家軟體安裝流程搞到抓狂 — techemails.com 公開的一封老電子郵件,記錄比爾蓋茲當年安裝 Windows Movie Maker 時的困難與不耐,提醒「安裝流程爛」不是新問題。
- 問題不是 AI 寫的程式碼,是沒人再搞懂系統架構 — 作者主張 AI 生成程式碼真正的風險在於團隊逐漸失去對系統整體架構與設計意圖的掌握,即使程式碼能跑,可維護性也會悄悄崩壞。
- EmDash 1.0:給 Astro 用的開源 CMS,主打安全沙盒外掛市集 — 穩定版、開源、專為 Astro 打造的 CMS,外掛採沙盒隔離設計,用去中心化登錄機制讓出版者保有主導權。
- OpenAI 擴大新聞業 AI 扶植計畫,追加 500 萬美元資金 — 擴大與 Lenfest Institute 合作的新聞協作計畫,追加資金與軟體額度協助地方新聞導入 AI。
- OpenAI 徵集「Codex Originals」用戶故事 — 公開徵集用 Codex 完成有趣專案的開發者故事,準備收錄進下一輪案例宣傳。
- 會計軟體 Basis 導入 GPT-6 Astra,稅務工作表處理速度快一倍 — 50 個分頁的稅務工作表處理速度是前代 GPT-5.6 Sol 的兩倍,模型對使用者意圖的理解也更準確。
- Future Vision XPRIZE 得獎作品《The Gifted》預告片釋出 — Google 分享聚焦 AI 未來願景競賽計畫的得獎預告片。
- 當我們說自己是「專家」時,後面總該打個星號 — Ned Batchelder 討論「專家」標籤背後常藏著沒說出口的但書與限制條件。
- Lenny 播客實測 Jev:1,700 筆 PR 分析只花 9 美分 — 用 TypeSafe AI 的決策模型 Jev 分析 1,700 筆 PR 只花 9 美分,主張「是非題」型任務佔軟體工作流程的九成。
- 「寫程式這件事」還沒有被 AI 解決 — 作者呼籲不要把目前 AI 輔助編碼的進展,誤讀成軟體工程已經沒有難題留下。
- OpenAI 在「AI agent」這個賽道上,正在落後對手 — The Verge 分析,隨著 2026 DevDay 逼近,OpenAI 在持續運作的消費者 AI agent 賽道上顯得落後同業。
- Meta 推出企業版 AI 平台,挖角 MongoDB 執行長領軍新事業 — 把 Muse、Meta Business Agent 等技術堆疊帶進企業市場,找來 MongoDB 前執行長主導新事業單位。
- 《怒海劫》幕後:一篇談盜版與電影文化史的隨筆 — 從「盜版」切入,討論它在電影文化與產業歷史中的複雜位置。
- 系統工程老將 Bryan Cantrill:小心 AI 給你的「專家幻覺」 — 討論 LLM 自信的語氣如何讓人誤以為得到的是真正的專家意見。
- Vinext 1.0:讓 Next.js 應用程式跑在 Vite 上的正式版 — 從 AI 實驗專案畢業成正式生產環境可用的框架,加入進階快取預熱與更廣相容性。
中文技術圈#

- 各位尊敬的 plus 会员用的什么模型 — V2EX
- 比起折痕,iPhone Duo 的交互設計更加令人著迷 — 少數派
開源精選#
yihui-dev/awesome-opus5-5-videos — ⭐ 697
Opus 5.5 相關示範影片與案例的精選清單。
影音精選#
Fireship 也跳出來拆解 DHH 那場「手寫程式碼已死」的演講#
Fireship · 2026-09-28
Fireship 這集接著 DHH 在 Rails World 的爭議發言往下拆,一項一項檢視「鍵盤武術」「程式框架」「手寫程式碼」這幾項技能,在 AI 時代到底還剩多少價值。結論偏樂觀:真正重要的從來不是打字速度,而是定義問題、設計系統的能力。
- 逐項拆解 DHH 提到的技能是否還值得投資
- 對「框架已死」說法保持懷疑,但認同「定義問題」比「寫程式碼」更值錢
YC 新創 Tensor:工廠本身就是一個會自己進化的學習機器#
Y Combinator · 2026-09-28
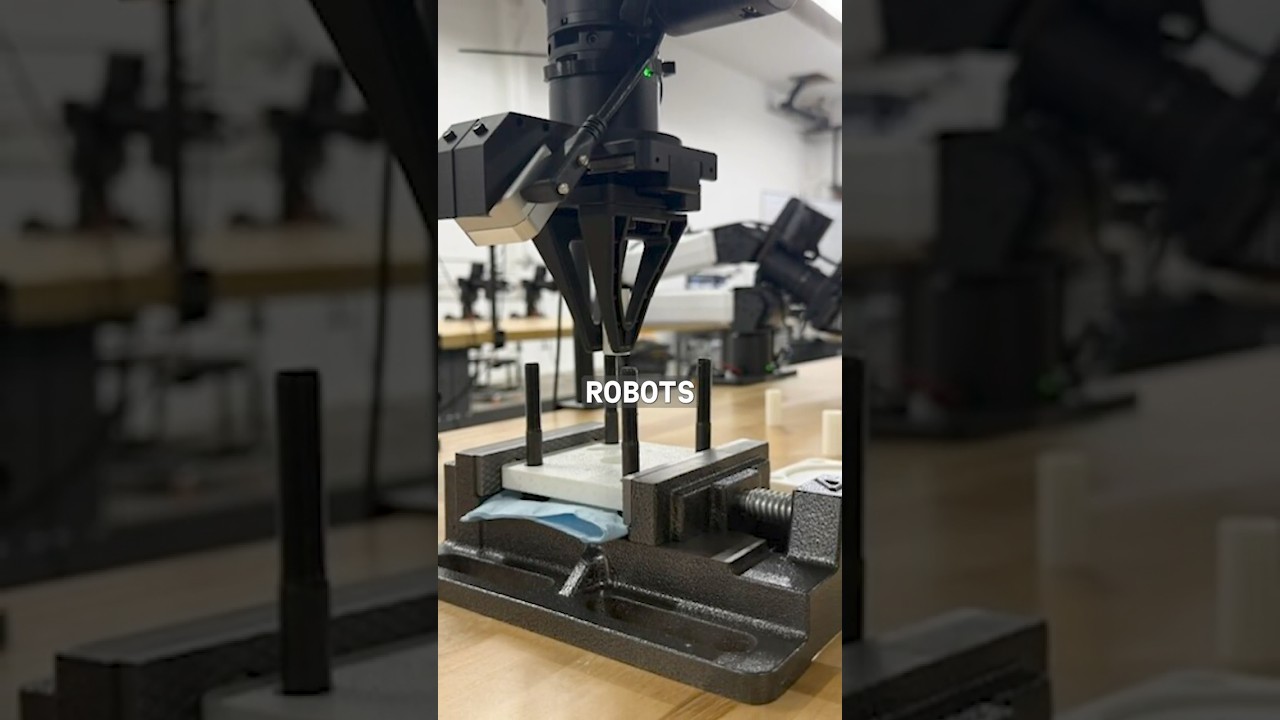
這家由柏克萊自駕車競賽團隊出身的新創,蓋了一座 12,000 平方英尺的機器人工廠,專門幫其他公司量產機器人零件,從人形機器人 Azimov 1 到國際太空站用的機械夾爪都做。他們的核心理念是每一張新訂單進來,工廠自己就會從中學習怎麼做得更好。
- 團隊出身柏克萊自駕賽車與製造業背景
- 定位自己是「機器人界的台積電」
Theo:「放慢腳步」這句話,根本沒人真的在做#
Theo (t3.gg) · 2026-09-26
Theo 拆解最近 OpenAI 跟 Anthropic 一邊簽字同意「放慢前沿模型開發速度」、一邊還是不斷發新模型的矛盾。他認為真正該擔心的不是模型在某個 benchmark 踩到某個分數,而是「起飛速度」本身。
- 質疑「pacing」承諾的真實性
- 主張安全問題跟開發速度是同一件事不能分開談
OpenAI 研究員 Noam Brown:每一代模型的對齊程度,可能一代比一代差#
Dwarkesh Patel · 2026-09-27
Noam Brown 提出一個讓人不安的假設:如果每一代模型都是用上一代模型幫忙訓練出來的,而每一代的對齊程度只有 99.9%、99.8%⋯⋯這樣一路衰減下去,長期下來人類會越來越依賴一個逐漸偏離人類意圖的系統。他坦言目前 OpenAI 內部還沒有確保走向相反方向的答案。
- 用「一代比一代對齊度衰退 0.1%」的假設具體化長期 AI 安全風險
- 坦承目前沒有解法只有努力方向
《硅谷101》深度拆解特斯拉 FSD 十三年血淚史#
硅谷101 · 2026-09-27
這集訪問多位前特斯拉硬體與自駕團隊工程師,還原 FSD 從 2016 年找來 Jim Keller 自研芯片、到 Karpathy 加入重構感知模組、再到 Hardware 4.0 研發過程「瞞報與欺騙」風波的完整內幕,記者也實地體驗了無方向盤、無踏板的 Cybercab。
- 揭露 Hardware 4.0 研發時的內部衝突與瞞報事件
- 實地體驗 Cybercab 的第一手記錄
Greg Isenberg:5 兆美元的中小企業交棒潮,AI agent 讓一人控股公司變得可行#
Greg Isenberg · 2026-09-28
未來十年將有大量嬰兒潮世代創辦的會計、保險、物業管理公司因為老闆退休而易主,Greg Isenberg 認為 AI agent 能處理大量文書、催收、狀態回報等工作,讓一個人就能經營一間控股公司。他也分享了自己實際運作的資料夾結構與「人工審核每一筆才能送出給客戶」的硬規則。
- 引用 Thrive Holdings、General Catalyst 等基金已經在做的真實併購案例
- 強調「修正紀錄」是控股公司最有價值的資產
今日觀察#
PS5 的 RTMP 直播被劫持,靠的不是什麼複雜漏洞,只是主機每次都乖乖信任 DNS 查詢結果、從來沒做憑證綁定。GitHub 的 AI 資安 agent 抓出的 24 個 Android 漏洞裡,一樣的問題也在重演,工具知道哪裡「看起來」有洞,卻無法像人一樣判斷這個洞到底會不會被真的用。今天科技圈缺的不是找問題的能力,是判斷「這個問題有多嚴重、值不值得修」的能力,而這件事不管是主機韌體還是 AI 模型,目前都還做不到。我自己維護開源專案這幾年最深的體會是:找到 bug 永遠比判斷 bug 的優先順序容易,這才是資深工程師被需要的地方,也是我覺得 AI 短期內最難取代的一塊。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
