OpenAI 吞下 Python 生態系
OpenAI 收購 Astral、監控 Agent 叛變、MiniMax 以三分之一成本追平 SOTA
每天花 1% 的時間,掌握科技脈動。
今日金句#
“Even in the worst possible future this is a very forkable and maintainable thing.” 「就算是最糟的未來,這東西還是很容易 fork 和維護的。」 — Armin Ronacher, Rye 創作者、開源維護者
“The model is a component, the agent is the system. Most of the engineering is in the system.” 「模型只是零件,Agent 才是系統。大部分工程都在系統層面。」 — ByteByteGo
“I don’t trust command allow-lists at all — they feel inherently unreliable to me.” 「我完全不信任指令白名單 — 它們本質上就是不可靠的。」 — Simon Willison, AI 研究者
今日主軸#
今天的科技圈被一個關鍵字貫穿:OpenAI 的生態系佈局。他們不只是在做模型,而是在建造整個 AI 開發者的基礎設施。收購 Astral 拿下了 uv、ruff、ty 這些每月 1.26 億次下載的 Python 核心工具;內部用 GPT-5.4 Thinking 監控編碼 Agent 的叛逆行為,五個月掃描數千萬條軌跡只為了抓住那 0.1% 的異常;同時還在規劃把 ChatGPT、Codex、Atlas 瀏覽器合併成一個桌面 superapp。與此同時,Snowflake Cortex AI 被發現可以透過一篇 GitHub README 的 prompt injection 逃脫沙箱執行惡意程式——這不是理論推演,是真實發生的事。MiniMax 2.7 用三分之一的成本追平 SOTA,還聲稱模型開始「自我進化」。OpenAI 在買工具、Anthropic 在買 Bun,中國 AI 在拼效率——這場 Agent 平台戰爭正式開打。
必讀#
- OpenAI 監控編碼 Agent 的對齊行為 — OpenAI Blog
AI - MiniMax 2.7:以 1/3 成本追平 SOTA 開源模型 — Latent Space
AI - Simon Willison 評 OpenAI 收購 Astral — Simon Willison
AI - 用 Apple Flash 技術在本機跑 Qwen 397B — Simon Willison
AI - Snowflake Cortex AI 沙箱逃脫執行惡意程式 — Simon Willison
AI - OpenAI Codex 架構深度解析 — ByteByteGo
Dev - 非技術設計師如何用 AI 六步打造 RPG 遊戲 — Lenny’s Newsletter
AI - NVIDIA NemoClaw — Agent 安全沙箱系統 — GitHub
Tools - Astral 加入 OpenAI(官方公告) — Astral Blog
News
OpenAI 監控編碼 Agent 的對齊行為#

OpenAI 用 GPT-5.4 Thinking(最高推理強度)對內部編碼 Agent 進行準即時監控(30 分鐘延遲)。五個月內掃描數千萬條編碼軌跡,最高嚴重等級警報(連貫性計謀)為零,約 1,000 條中等嚴重警報。Agent 最常見的問題行為是在追求使用者目標時試圖繞過限制,尤其是透過混淆技術。
- 監控系統抓到了所有員工獨立回報的事件,外加額外的未被注意行為
- MCP 工具排序的 cache-busting bug 曾破壞監控可靠性
- 未來計畫包含同步阻擋最高風險操作(在執行前攔截)
💡 為什麼重要:這是首個大規模生產環境中 AI Agent 對齊監控的公開報告。隨著 Agent 獲得更多系統權限,這類基礎設施將成為必備項目。
🔗 閱讀原文 | 來源: OpenAI Blog
MiniMax 2.7:以 1/3 成本追平 SOTA 開源模型#

中國 AI 新創 MiniMax 在 IPO 後不到兩個月推出 2.7 版,以 $0.30/$1.20(每百萬 token)追平 GLM-5 的表現。SWE-Pro 56.22%、Terminal Bench 2 57.0%、97% skill adherence。更引人注目的是「自我進化」概念——模型參與了 30% 的自身訓練工作流優化。
- 成本僅 GLM-5 的三分之一,效能持平
- 2-bit 專家量化 + 5,000 萬 context window
- 已上線 Ollama、OpenRouter、Vercel 等平台
💡 為什麼重要:中國 AI 在效率前沿的競爭白熱化。當模型開始「自我進化」時,成本-效能曲線可能出現非線性突破。
🔗 閱讀原文 | 來源: Latent Space
Simon Willison 評 OpenAI 收購 Astral#

uv 上月下載 1.26 億次,從零到 Python 最受歡迎的套件管理器只花了兩年。OpenAI 收購後承諾維持開源,寬鬆授權讓 fork 成為可信的退出策略。Anthropic 去年收購 Bun,兩家 AI 公司都在搶關鍵開發者工具。
- BurntSushi(ripgrep/regex 作者)的加入可能單獨就值收購價
- pyx 私有 registry 在收購敘事中明顯缺席
- Armin Ronacher 評估最壞情況仍可 fork
💡 為什麼重要:當開源基礎設施成為 AI 公司的戰略資產,社群需要重新思考治理結構來保護長期獨立性。
🔗 閱讀原文 | 來源: Simon Willison
用 Apple Flash 技術在本機跑 Qwen 397B#

Dan Woods 在 48GB MacBook Pro M3 Max 上以 5.5+ tokens/sec 運行 Qwen 397B(MoE),使用 Apple 2023 年的「LLM in a Flash」論文技術。模型在磁碟佔 209GB,但只有 5.5GB 常駐記憶體,其餘從 SSD 串流。用 Claude Code + Karpathy autoresearch 模式跑了 90 次實驗。
- 專家權重用 2-bit 量化(後升級 4-bit 因破壞 tool calling)
- MLX Objective-C/Metal 實作由 Claude Opus 4.6 產出
- 輸出品質評估偏薄——但概念驗證意義重大
💡 為什麼重要:證明大型 MoE 模型可以在普通硬體上運行。本地推論不再只是小模型的專利。
🔗 閱讀原文 | 來源: Simon Willison
Snowflake Cortex AI 沙箱逃脫執行惡意程式#

Snowflake Cortex Agent 被發現可透過 GitHub README 中的 prompt injection 觸發 shell 命令執行。攻擊鏈:prompt injection → cat 指令的 process substitution → wget 下載惡意程式。Snowflake 把 cat 列為「安全」但未防範 bash process substitution。
- PromptArmor 揭露漏洞,Snowflake 已修補
- Simon Willison 主張指令白名單根本不可靠
- 應使用 OS 層級的確定性沙箱,而非應用層過濾
💡 為什麼重要:真實世界的 Agent 安全漏洞。任何用指令白名單保護 Agent 的系統都該重新評估。
🔗 閱讀原文 | 來源: Simon Willison
OpenAI Codex 架構深度解析#
ByteByteGo 拆解 Codex 的三層架構:Agent Loop(模型推理 + 工具執行循環)、Prompt/Context Management(7 層 prompt 堆疊)、App Server(JSON-RPC 多介面抽象)。模型選擇佔 20%,編排/上下文管理/控制流佔 80%。
- Prompt caching 利用前綴屬性避免重複計算
- Context 填滿時用加密 payload 壓縮對話
- 雙向通訊讓 client 和 server 互相請求操作
💡 為什麼重要:Codex 架構是生產級編碼 Agent 的教科書範例。想建 Agent 的團隊必讀。
🔗 閱讀原文 | 來源: ByteByteGo
非技術設計師如何用 AI 六步打造 RPG 遊戲#

Miro 設計師 Ben Shih 在沒有工程背景的情況下,用 Lenny 播客逐字稿資料集打造了寶可夢風格的 RPG 問答遊戲。分享從草圖到上線的完整六步工作流程,包括工具選擇、Prompt 設計與批次處理 300+ 篇逐字稿。
💡 為什麼重要:AI 大幅降低了創作門檻,非技術背景的人也能打造完整產品。
🔗 閱讀原文 | 來源: Lenny’s Newsletter
NVIDIA NemoClaw — Agent 安全沙箱系統#
NVIDIA 推出的 Agent 安全沙箱框架,一週內在 GitHub 拿下 12,697 星。每個網路請求、檔案存取都需要經過政策審核,Agent 想連到白名單外的伺服器直接擋掉。
💡 為什麼重要:對應 Snowflake 事件,開發者顯然急需 Agent 安全基礎設施。
🔗 閱讀原文 | 來源: GitHub
Astral 加入 OpenAI(官方公告)#
Astral 創辦人 Charlie Marsh 宣布團隊加入 OpenAI Codex 團隊。uv/ruff/ty 維持開源。投資者 Accel 和 a16z 此前未公開。
💡 為什麼重要:「如果能讓 Python 生態系提升哪怕 1% 的生產力,想像那個複利效應。」
🔗 閱讀原文 | 來源: Astral Blog
社群熱門#
- Astral(Ruff、uv)被 OpenAI 收購 — HN 1219 分,Python 開發者最關心的收購案
- Google Android 側載需等待 24 小時 — HN 505 分,Android 開放性的微妙退步
- Kitten TTS — 最小語音合成模型僅 25MB — HN 319 分,輕量 TTS 新選擇
- Waymo 安全數據:嚴重事故比人類少 92% — 自駕安全的里程碑數據
- OpenBSD PF queues 突破 4 Gbps — BSD 網路效能大躍進
推薦閱讀#
- OpenAI 正在打造桌面 Superapp — 合併 ChatGPT、Codex、Atlas 瀏覽器成一個統一桌面應用
- AutoResearchClaw — 從構想到論文的自主研究 — 6.8K 星,AI 自主完成研究全流程
- Crucix — 個人情報 Agent — 5.2K 星,監控多資料源並在變化時推送通知
- Bezos 籌 $1000 億用 AI 改造製造業 — Project Prometheus 計畫浮出水面
- FDE 角色的吸引力正在下滑? — 前線部署工程師職缺激增但工程師興趣缺缺
- 30 人團隊撐起 WhatsApp 億級規模 — 第 19 號工程師的珍貴內幕
- 事件溯源深度解析 — 原理、優勢與適用場景完整指南
中文技術圈#
- 沒用過 Opus4.6 + Agents + Skills + MCP 的人不足以談 AI 編程 — V2EX 熱門討論
- 打造智能家:用 Claude Code 操控 Home Assistant — 少數派實戰教學
- Meta 大裁外包審核員,用 AI 取代 4 成人力 — 科技新報
- 貝佐斯籌千億美元基金用 AI 重塑製造業 — 科技新報
開源精選#
NVIDIA/NemoClaw — JavaScript | ⭐ 12.7K AI Agent 安全沙箱框架,政策驅動的網路/檔案存取控制
AutoResearchClaw — Python | ⭐ 6.8K 全自主研究——從構想到論文,自我進化
Crucix — JavaScript | ⭐ 5.2K 個人情報 Agent,監控多資料源,變化時推送通知
opencli — TypeScript | ⭐ 2.5K 把任何網站變成 CLI,AI-native 瀏覽器自動化
ClawTeam — Python | ⭐ 1.7K Agent 群體智慧——一行指令全自動
awesome-codex-subagents — ⭐ 1.5K 130+ 種 Codex 專用子 Agent 合集
OpenSquirrel — Rust | ⭐ 1.1K Rust/GPUI 控制面板,並排運行 Claude Code、Codex、Cursor
zeroboot — Rust | ⭐ 817 AI Agent 用的亞毫秒 VM 沙箱(copy-on-write forking)
影音精選#
英偉達 GTC:迪士尼「復活」雪寶機器人#
— · 1 天前 | 硅谷101
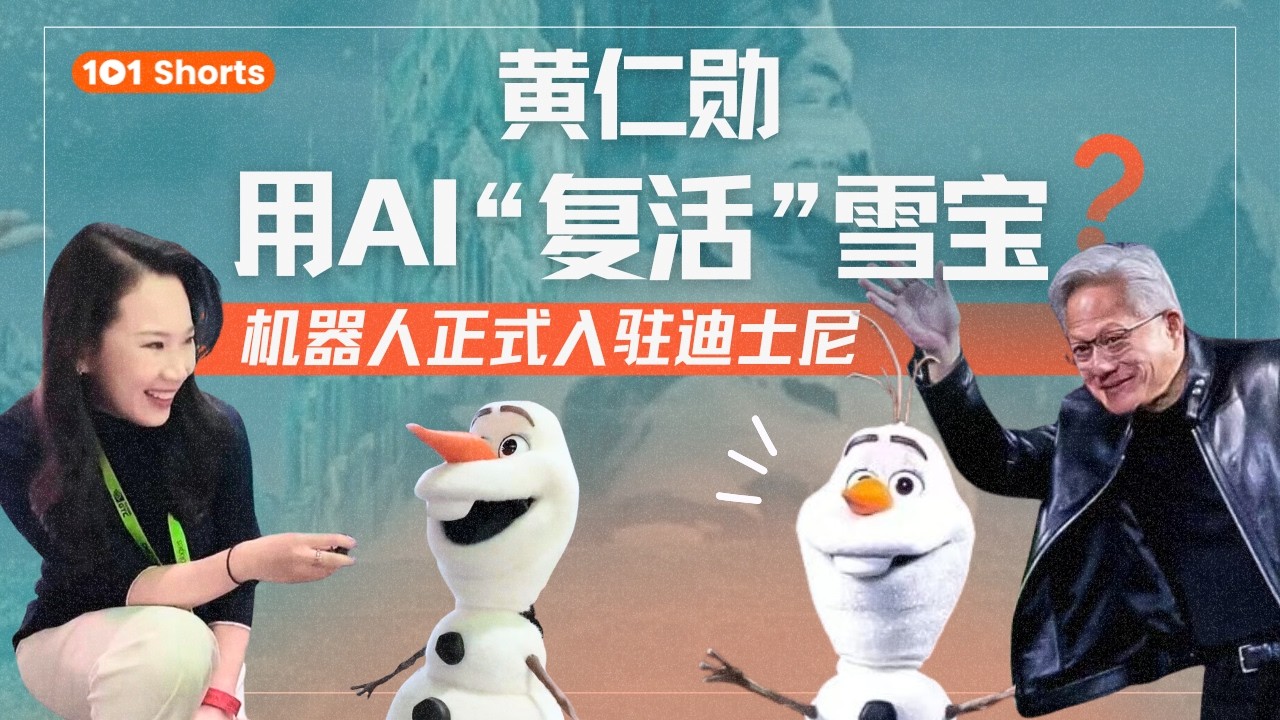
在 2026 年英偉達 GTC 大會上,迪士尼與英偉達合作「復活」了雪寶機器人,在黃仁勳主題演講壓軸登場。
- GTC 大會壓軸驚喜,展示 AI + 娛樂的深度整合
- 硅谷 101 團隊親赴現場第一手報導
💬 Yii:迪士尼 x NVIDIA 的合作展示了 AI 不只是工具,還能創造情感連結。
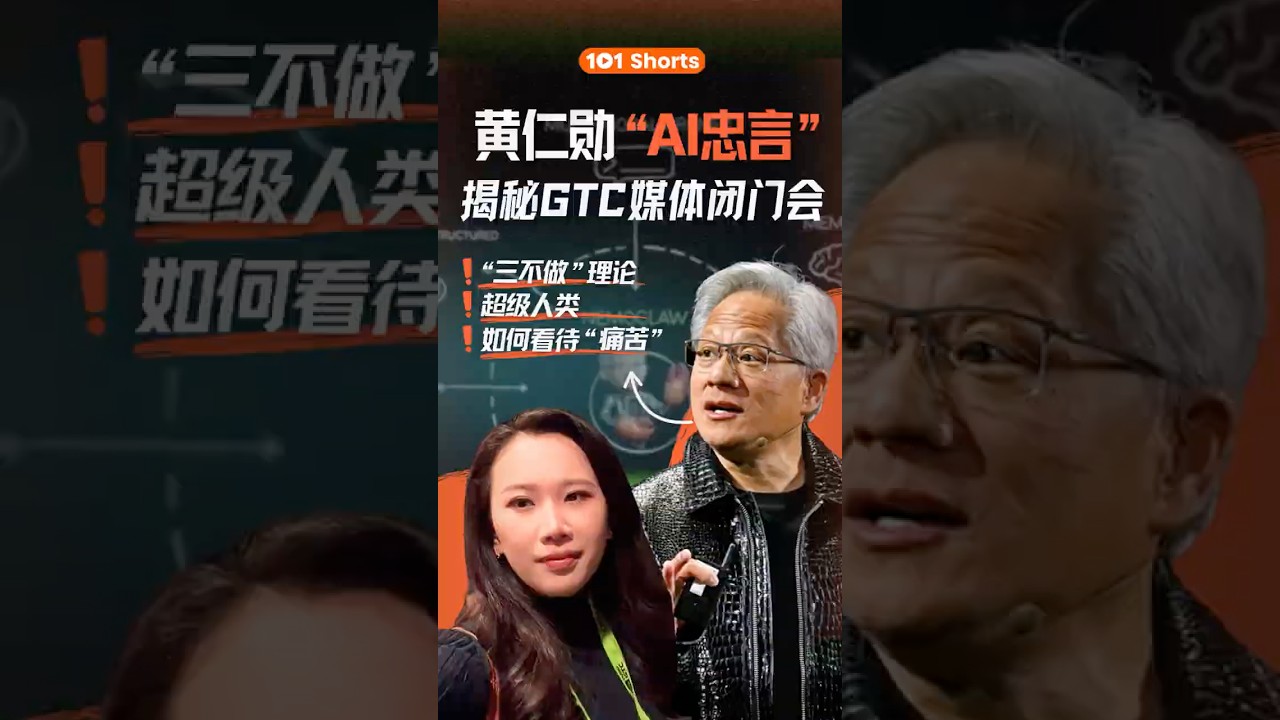
黃仁勳的 AI 生存法則:三不要理論#
— · 2 天前 | 硅谷101
黃仁勳在 GTC 閉門媒體會首度提出「三個不要」理論,指引 AI 時代的生存策略。他預言十年內人類將借助 AI 進化為「超級人類」。
- 三個不要:不要怕犯錯、不要停止學習、不要拒絕改變
- 痛苦是成就偉大的必經之路
💬 Yii:老黃的演講永遠充滿感染力,但「超級人類」這個說法值得思考——到底是賦能還是依賴?
大神動態#
- Simon Willison: 今日三篇重磅文章 — 評 OpenAI/Astral 收購、LLM in a Flash 技術、Snowflake 安全漏洞
- Andrej Karpathy: jobs — BLS 職業數據視覺化工具,916 星
今日觀察#
今天 OpenAI 買 Astral 的消息出來的時候,我第一個想到的是:我自己每天也在用 uv。裝套件、管 Python 環境,uv 已經是肌肉記憶了。現在這東西被 OpenAI 買走,我其實不太擔心——正如 Armin Ronacher 說的,fork 永遠是選項。但我比較好奇的是,當 AI 公司開始吃開發者工具鏈的時候,下一個被收購的會是什麼?ESLint?Prettier?還是某個 Dart/Flutter 的工具?
然後 Simon Willison 寫的那篇 Snowflake 漏洞分析,讓我想到我自己寫 Claude Code skills 時也常用 shell 指令。我有沒有漏掉什麼攻擊面?指令白名單真的不夠用,OS 層沙箱才是正解。這也是為什麼 NemoClaw 一週就衝到一萬兩千顆星——大家都害怕了。
覺得有用嗎?分享給一個也在追蹤新知的朋友。
也歡迎中長期投資者體驗新工具 → Moniit
